ISO 27001 bei Kyotu Technology: So lief das Zertifizierungsaudit wirklich
Kyotu Technology ist jetzt nach ISO/IEC 27001:2022 zertifiziert. Das Zertifikat ist neu - unsere Arbeitsweise dahinter nicht. Unsere Prozesse sind über Jahre in Kundenprojekten gewachsen, danach haben wir sie monatelang an der ISO-Norm ausgerichtet. Das dreitägige Vor-Ort-Audit von DEKRA endete ohne eine einzige Abweichung. Hier lesen Sie, warum wir diesen Schritt gegangen sind, was geprüft wurde und was das für Sie bedeutet - ob Sie bereits mit uns zusammenarbeiten oder uns als IT-Partner in Betracht ziehen.
11 Min. Lesezeit
Das Wichtigste in Kürze
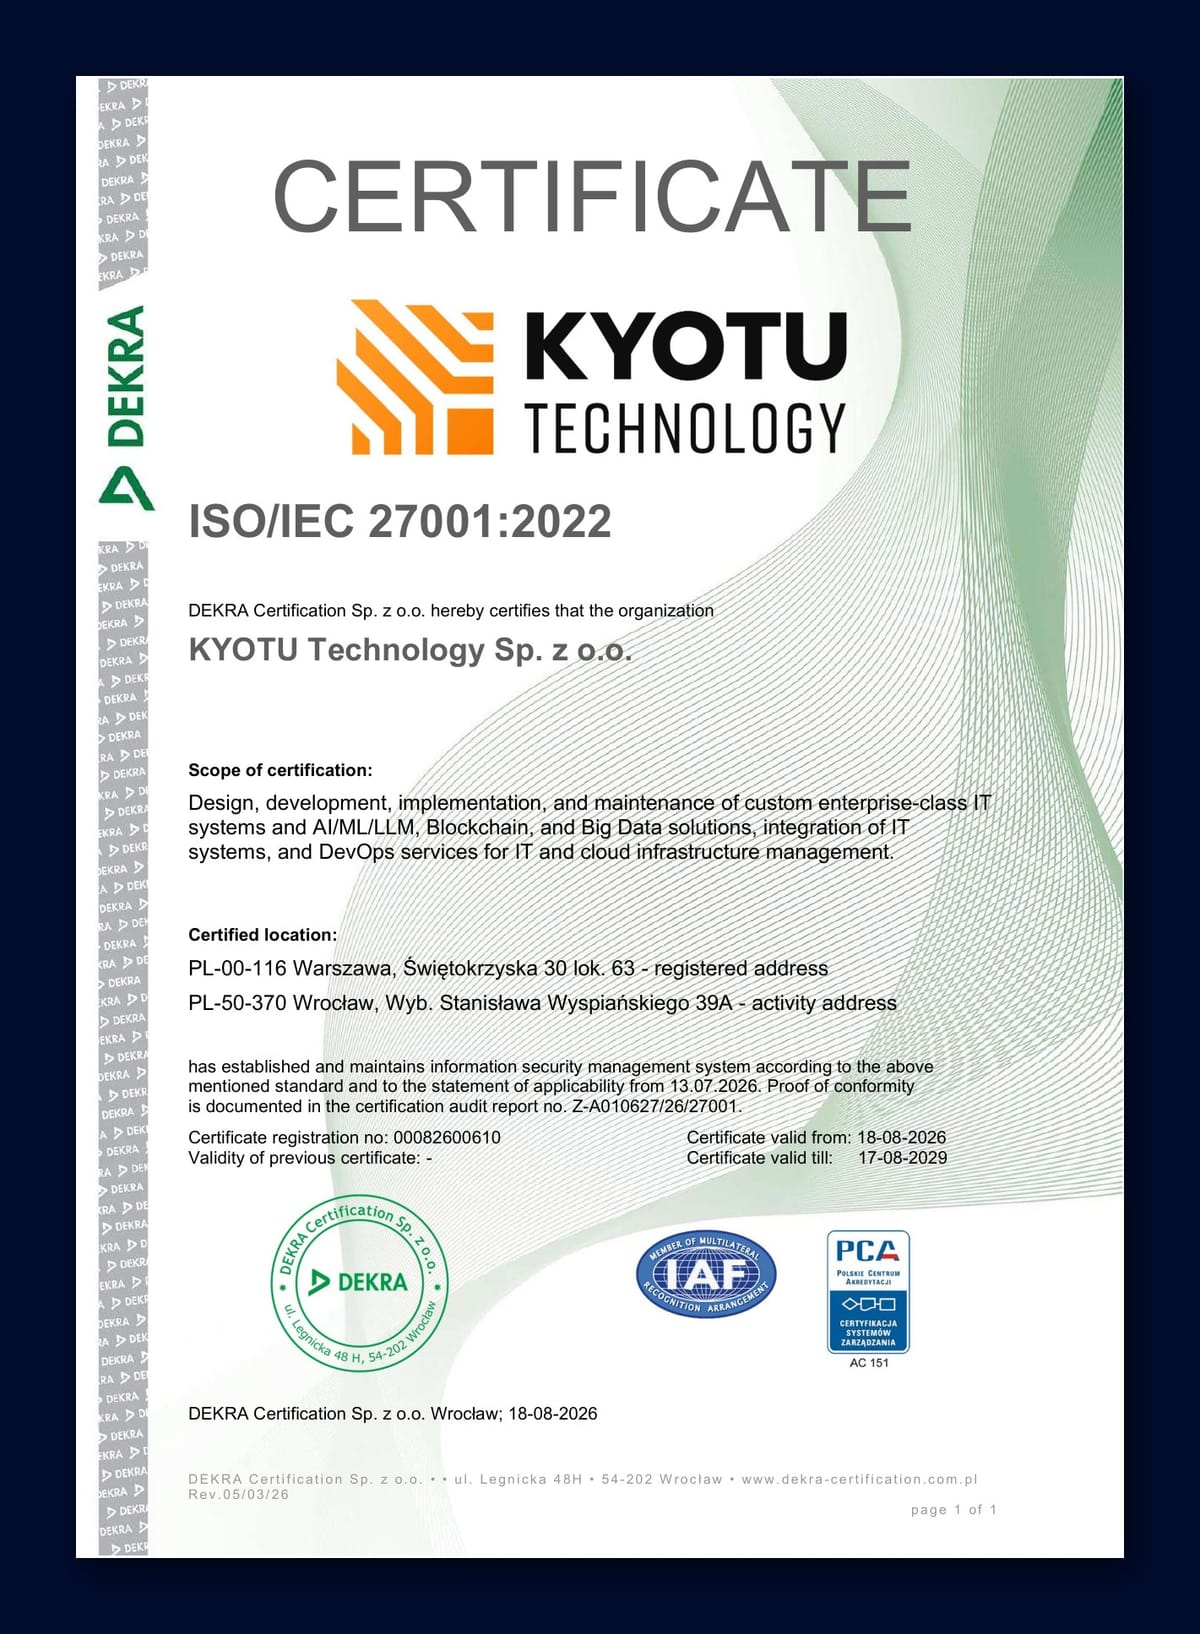
- Wir sind nach ISO/IEC 27001:2022 zertifiziert: Registriernummer 00082600610, ausgestellt von DEKRA Certification am 18. August 2026 - unabhängig überprüfbar, keine Selbstauskunft.
- Das Audit endete ohne Abweichungen, weder Haupt- noch Nebenabweichungen. Das geprüfte System wurde nicht für diesen Anlass gebaut: Es ist aus jahrelanger Projektpraxis gewachsen und wurde anschließend über Monate an der ISO-Norm ausgerichtet.
- Der zertifizierte Geltungsbereich umfasst unser gesamtes Leistungsmodell: Enterprise-IT-Systeme, KI/ML/LLM-, Blockchain- und Big-Data-Lösungen, Systemintegration sowie DevOps für IT- und Cloud-Infrastruktur.
- 3,75 der insgesamt 5 Auditorentage entfielen allein auf ISO 27001 - vom Asset- und Zugriffsmanagement bis zur Behandlung von Sicherheitsvorfällen und zum Business Continuity Management.
- Das Zertifikat gilt bis zum 17. August 2029, mit Überwachungsaudits 2027 und 2028. Zertifizierung ist ein Zyklus, keine Trophäe.
Was ist ISO/IEC 27001:2022?
ISO/IEC 27001:2022 ist der aktuelle internationale Standard für Informationssicherheits-Managementsysteme (ISMS) - ein zertifizierbares Regelwerk, das festlegt, wie eine Organisation Sicherheitsrisiken identifiziert, Maßnahmen (Controls) auswählt und begründet und in einem externen Audit nachweist, dass diese Maßnahmen tatsächlich wirken. Die Revision 2022 ist die neueste Ausgabe; ihr Maßnahmenkatalog ist neu gegliedert in organisatorische, personelle, physische und technologische Maßnahmen.
Das entscheidende Wort ist zertifizierbar. Behaupten, man „nehme Sicherheit ernst“, kann jeder. ISO 27001 ersetzt diese Behauptung durch ein Audit einer akkreditierten, unabhängigen Stelle gegen einen veröffentlichten Standard - mit einer öffentlichen Registriernummer, die Sie prüfen können, ohne sich auf unser Wort verlassen zu müssen.
Warum haben wir das gemacht - und was machen wir heute konkret besser?
Ehrlich gesagt: nicht für ein Logo im Footer. Wir entwickeln und betreiben Systeme, die mit den Daten, dem Quellcode und den Produktivumgebungen unserer Kunden in Berührung kommen. Irgendwann ist „Wir sind vorsichtig“ keine seriöse Antwort mehr auf die Frage, wie diese Verantwortung gesteuert wird - weder für unsere Kunden noch für uns selbst.
Die Prozesse, die DEKRA geprüft hat, wurden nicht für das Audit geschrieben. Sie sind über Jahre in Projekten gewachsen: genau hinhören, was Kunden wirklich brauchen, schnell entscheiden, agil bleiben, wenn sich der Projektumfang verschiebt, und Qualität als Aufgabe aller verstehen statt als QA-Schranke am Ende. Wenn Sie unsere Werte kennen - Verantwortung, Vertrauen und Ehrlichkeit, Qualität, Mut -, dann wissen Sie: Das ist kein Plakat, dem wir nachträglich gerecht werden wollten. Es war umgekehrt - wir haben aufgeschrieben, wie das Unternehmen bereits funktionierte. Kontinuierliche Verbesserung, Kaizen, gehört von Anfang an zu dieser Kultur.
Das ISO-Projekt hat etwas anderes hinzugefügt: Monate, in denen wir diese Praxis Punkt für Punkt gegen einen internationalen Standard gehalten haben. Wir haben geprüft, wo aus einer guten Gewohnheit ein definiertes System werden muss, Lücken geschlossen und aufgeschrieben, was bis dahin nur in den Köpfen existierte. Diese Arbeit hat im Alltag spürbar etwas verändert:
- Zugriffe werden im festen Rhythmus geprüft, nicht nach Gefühl. Wer auf welche Kundenumgebung, welches Repository oder welches System zugreifen kann, wird regelmäßig als feste Routine kontrolliert - nicht erst, wenn jemand nach Projektende zufällig daran denkt.
- Jedes Risiko hat einen Verantwortlichen und eine Frist. Unser Risikoregister ist keine Tabelle, die niemand öffnet. Zu jedem Risiko gehören ein Verantwortlicher, ein Behandlungsplan, ein Termin, ein Prüfschritt und eine Bewertung des Restrisikos. Verzögert sich etwas, wird es sichtbar.
- Sicherheitsvorfälle enden in Veränderungen, nicht nur in Fixes. Jeder Vorfall wird analysiert, und die Ergebnisse fließen in Schulungen und Prozessanpassungen ein. Die Auditoren haben ausdrücklich bestätigt, dass dieser Kreislauf funktioniert - Erkenntnisse verändern tatsächlich unsere Arbeitsweise, statt in einem Postmortem-Dokument zu versanden.
- Wir wissen, was wir schützen. Ein gepflegtes Asset-Inventar mit Informationsklassifizierung sorgt dafür, dass Sicherheitsentscheidungen auf Fakten beruhen - nicht auf der Erinnerung einzelner Personen, was wo liegt.
- Notfallpläne werden getestet, nicht laminiert. Business Continuity ist kein Ordner im Regal: Wiederherstellungs- und Notfallverfahren werden geübt, und die Ergebnisse fließen zurück in die Pläne.
- Sicherheitsfragebögen sind kein Feuerwehreinsatz mehr. Schickt das Lieferantenrisiko-Team eines Kunden ein Security Assessment mit 200 Fragen, liegen die Antworten heute in einem gepflegten System vor. Was früher Wochen des Nachfragens kostete, dauert jetzt Tage.
Theoretisch hätte nichts davon ISO 27001 gebraucht. In der Praxis ist es ein externes Audit mit festem Termin, das aus „Das sollten wir systematisieren“ ein „Das ist systematisiert“ macht. Genau darum ging es.
Was bedeutet das für Sie - als Kunde heute oder in Zukunft?
Wenn Sie bereits mit uns arbeiten: Der Umgang mit Ihren Umgebungen, Ihrem Code und Ihren Daten wurde jetzt von einem externen Auditor durchgängig gegen einen internationalen Standard geprüft - und hat das Audit ohne Beanstandung bestanden. Der Zugriff auf Ihre Systeme folgt einem regelmäßig überprüften Prozess. Betrifft ein Sicherheitsvorfall Ihr Projekt, wird er nach einem erprobten Verfahren mit Analyse und Nachverfolgung behandelt - nicht improvisiert.
Wenn Sie uns als IT-Partner in Betracht ziehen: Ihr Security-, Rechts- oder Einkaufsteam erhält einen Nachweis, den es in wenigen Minuten verifizieren kann - Zertifizierungsstelle, Registriernummer 00082600610, Geltungsbereich, Gültigkeitsdaten. In öffentlichen Ausschreibungen und Konzern-RFPs, besonders in regulierten Branchen und im DACH-Raum, ist ISO 27001 regelmäßig ein K.-o.-Kriterium, noch bevor Angebote überhaupt bewertet werden. Diese Hürde nehmen wir jetzt mit einem akkreditierten Zertifikat, und unser Team für Ausschreibungen und Vergabeverfahren arbeitet täglich mit genau diesen formalen Anforderungen - die Zertifikatsunterlagen stellen wir für jedes Verfahren bereit.
Und falls Ihr Lieferantenrisiko-Prozess mit Fragebögen statt mit Zertifikaten arbeitet: Schicken Sie uns Ihren Fragebogen. Die Antworten kommen aus einem gelebten System, nicht aus hektischem Zusammensuchen.
Wie läuft eine Zertifizierung ab?
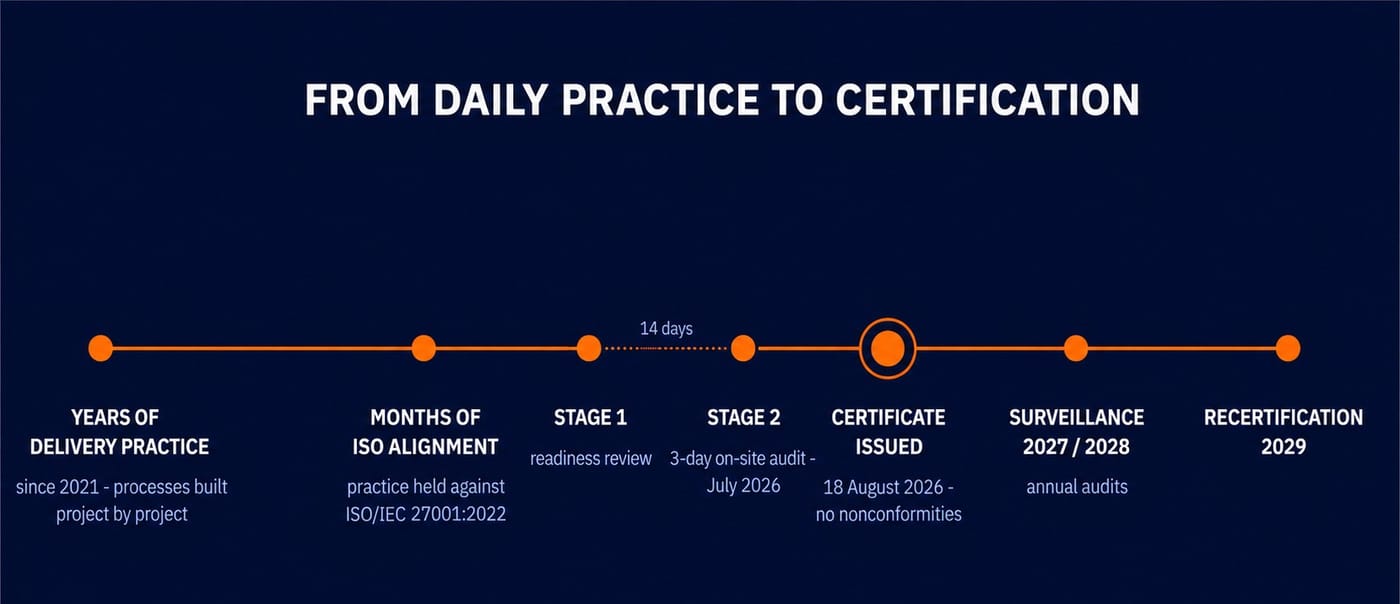
Die Erstzertifizierung erfolgt in zwei Stufen - und dieser Unterschied ist wichtig, wenn Sie die Angaben eines Anbieters bewerten.
Stufe 1 ist die Bewertung der Zertifizierungsreife. Die Zertifizierungsstelle prüft die ISMS-Dokumentation: Geltungsbereich, Sicherheitsleitlinie, Methodik der Risikobeurteilung, die Erklärung zur Anwendbarkeit (Statement of Applicability) sowie Nachweise zu internen Audits und Managementbewertungen. Die Frage lautet: Ist dieses System reif genug für ein echtes Audit?
Stufe 2 ist das Umsetzungsaudit. Die Auditoren prüfen, ob das dokumentierte System in der Praxis funktioniert - anhand von Stichproben aus Aufzeichnungen, Interviews mit den Menschen, die die Arbeit machen, und der durchgängigen Nachverfolgung realer Prozesse. DEKRA hat zwischen unserer Stufe 1 und Stufe 2 einen Abstand von 14 Tagen eingeplant. So bleibt dem Auditteam Zeit für eine unabhängige Prüfung der Ergebnisse aus Stufe 1, bevor das Vor-Ort-Audit beginnt.
Unser Stufe-2-Audit fand vom 15. bis 17. Juli 2026 vollständig vor Ort in unserem Engineering-Büro in Wrocław statt - ohne Remote-Abkürzungen. (Im Alltag finden Sie uns auch in Warschau und über unsere Partnerbüros in Deutschland und den USA, aber die Auditoren sind dorthin gegangen, wo entwickelt wird.) Ein zweiköpfiges DEKRA-Team hat für das kombinierte Audit fünf Auditorentage aufgewendet, davon 3,75 für ISO 27001. Die Methode ist die repräsentative Stichprobe: Geprüft wird nicht jede Aufzeichnung, sondern Stichproben aus allen Bereichen des Geltungsbereichs. Für uns zählt das saubere Ergebnis nicht so sehr als Auszeichnung, sondern als Bestätigung, dass das System im Alltag trägt - nicht nur auf dem Papier.
Nach der Zertifizierung läuft die Uhr weiter. Das Zertifikat ist drei Jahre gültig, bis zum 17. August 2029. Überwachungsaudits sind bereits für 2027 und 2028 geplant, die Rezertifizierung für 2029. Ein ISO-27001-Zertifikat ohne jährliche Überwachungsaudits ist per Definition abgelaufen - prüfen Sie also immer die Daten.
Was haben die Auditoren bei Kyotu Technology geprüft?
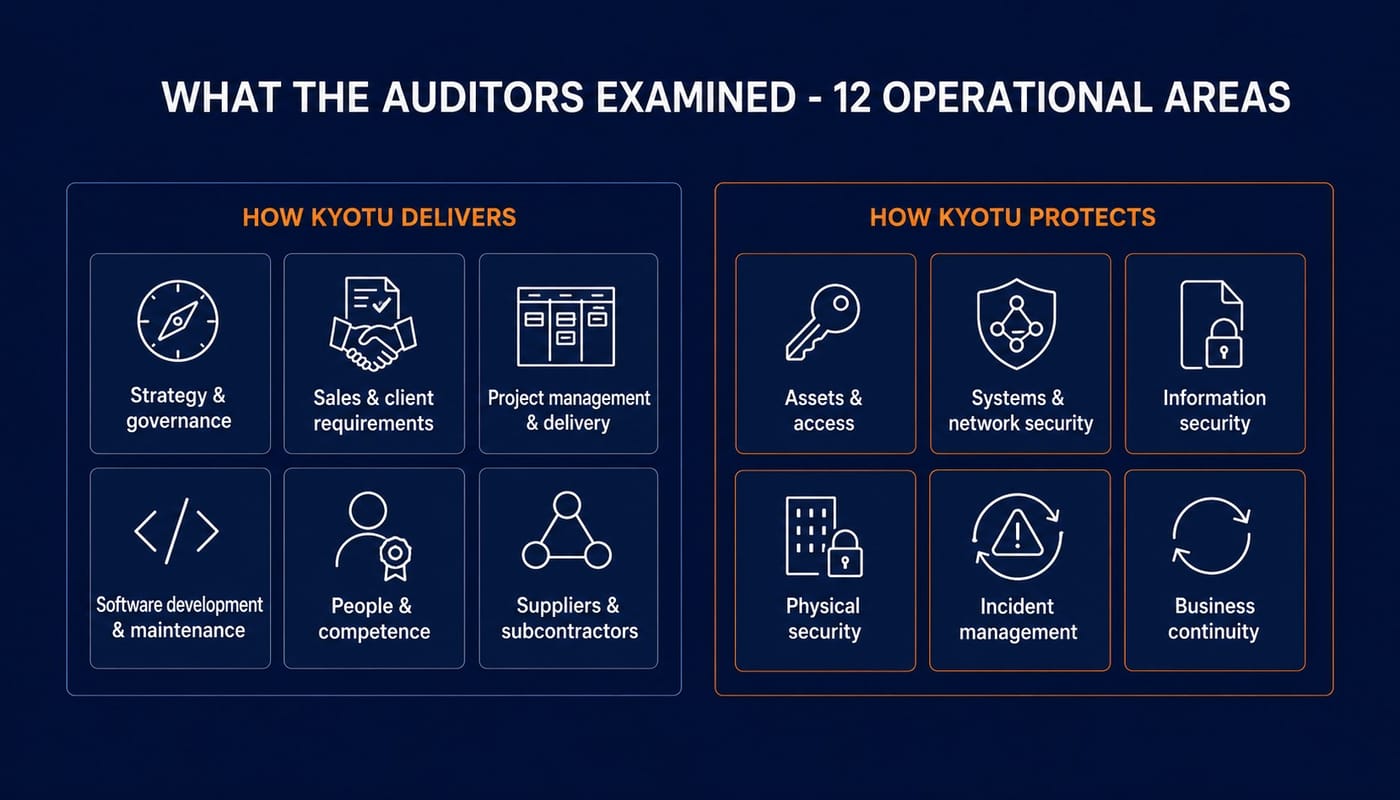
Zwölf operative Bereiche: strategisches Management und Systemsteuerung, Vertrieb und Kundenanforderungen, Projektmanagement und Leistungserbringung, Softwareentwicklung, Deployment und Wartung, Personal und Kompetenzen, Subunternehmer und Lieferanten, Asset- und Zugriffsmanagement, System- und Netzwerksicherheit, Informationssicherheit, physische Sicherheit, Incident Management sowie Business Continuity.
Einige überprüfbare Fakten aus dem Audit - ohne Einblick in die Details unserer Sicherheitsarchitektur:
- Erklärung zur Anwendbarkeit vom 13. Juli 2026: Für jede Maßnahme liegt eine dokumentierte Begründung vor. Die Auditoren haben bestätigt, dass diese Begründungen lückenlos sind.
- Rhythmus der Risikobeurteilung: Die Risikoanalyse erfolgt mindestens einmal jährlich sowie nach jeder wesentlichen Änderung an Organisation, Infrastruktur oder Leistungen.
- Rechtskataster: 34 Rechtsakte werden aktiv überwacht - Datenschutz, Urheberrecht, nationale Cybersicherheitsvorschriften -, Änderungen verfolgen wir mit Unterstützung externer Rechtsberatung.
- Volle Transparenz: Das DEKRA-Team hat im Bericht bestätigt, dass ihm nichts vorenthalten wurde. Jede angeforderte Aufzeichnung wurde vorgelegt.
Zu den Stärken, die die Auditoren hervorgehoben haben, zählen: ein Managementsystem, das tatsächlich zur Arbeitsweise der Organisation passt (keine gekaufte Vorlage von der Stange), eine gut organisierte Kommunikation und Handhabung von Sicherheitsthemen, ein strukturiertes Projekt- und Servicemanagement, eine formale Lieferantenqualifizierung und - in ihren Worten - ein ausgereifter Ansatz zur Infrastrukturautomatisierung im Rahmen der Business Continuity.
Bedeutet ein sauberes Audit, dass die Arbeit erledigt ist?
Nein - und einem Anbieter, der das behauptet, würden wir nicht trauen. ISO 27001 zertifiziert ein Managementsystem: einen Mechanismus, der kontinuierlich Schwachstellen findet, Verbesserungen plant und ihre Wirksamkeit prüft. Es ist keine Bescheinigung von Perfektion. Unser ISMS wurde 2026 aufgebaut und zertifiziert; es ist ein junges System mit einem dokumentierten Verbesserungs-Backlog, und die jährlichen Überwachungsaudits gibt es genau dafür, zu prüfen, ob sich der Verbesserungskreislauf weiterdreht. So ist jedes ISO-27001-Zertifikat am Markt ehrlich zu lesen - auch unseres.
ISO 27001 oder SOC 2: Wonach sollten Sie Ihren Dienstleister fragen?
Beide sind anerkannte Sicherheitsnachweise durch unabhängige Dritte; sie beantworten leicht unterschiedliche Fragen.
| ISO/IEC 27001:2022 | SOC 2 Type II | |
|---|---|---|
| Was es ist | Zertifizierung eines Informationssicherheits-Managementsystems nach einem internationalen Standard | Prüfbericht über Kontrollen in einem definierten Zeitraum, nach den AICPA Trust Services Criteria |
| Wer es ausstellt | Akkreditierte Zertifizierungsstelle (hier: DEKRA unter PCA/IAF) | Zugelassene Wirtschaftsprüfungsgesellschaft (CPA) |
| Ergebnis | Öffentliches Zertifikat mit Registriernummer, überprüfbarem Geltungsbereich und Gültigkeitsdauer | Vertraulicher Bericht, weitergegeben unter NDA |
| Region | Weltweiter Standard; Regelanforderung in Vergabeverfahren in der EU und im DACH-Raum | Standarderwartung im US-Markt |
| Passt, wenn | Sie formale Beschaffung, öffentliche Ausschreibungen oder Lieferanten-Onboarding in der EU bzw. im DACH-Raum verantworten und ein überprüfbares, standardisiertes Zertifikat brauchen | Sie ein US-Einkäufer sind, dessen Lieferantenrisiko-Prozess auf SOC-Berichten aufbaut |
In der europäischen und der DACH-Beschaffung von Unternehmen - wo die meisten unserer Kunden tätig sind - ist ISO 27001 der Nachweis, den formale Verfahren ausdrücklich beim Namen nennen.
FAQ
Ist Kyotu Technology nach ISO 27001 zertifiziert?
Ja. Die Kyotu Technology Sp. z o.o. ist nach ISO/IEC 27001:2022 zertifiziert. Das Zertifikat mit der Registriernummer 00082600610 wurde am 18. August 2026 von der DEKRA Certification Sp. z o.o. ausgestellt und ist bis zum 17. August 2029 gültig.
Welchen Geltungsbereich hat die ISO-27001-Zertifizierung von Kyotu Technology?
Laut Zertifikat umfasst der Geltungsbereich Konzeption, Entwicklung, Implementierung und Wartung individueller IT-Systeme der Enterprise-Klasse sowie von KI/ML/LLM-, Blockchain- und Big-Data-Lösungen, die Integration von IT-Systemen und DevOps-Services für das Management von IT- und Cloud-Infrastruktur.
Wer hat das Zertifikat ausgestellt und wie kann ich es überprüfen?
Die DEKRA Certification Sp. z o.o. - eine Zertifizierungsstelle, die vom Polnischen Akkreditierungszentrum (PCA, Akkreditierung AC 151) akkreditiert ist und unter das IAF Multilateral Recognition Arrangement fällt. Die Registriernummer 00082600610 lässt sich bei der Zertifizierungsstelle überprüfen; das Zertifikat stellen wir in jedem formalen Vergabeverfahren zur Verfügung.
Hat das Zertifizierungsaudit Abweichungen festgestellt?
Nein. Das Zertifizierungsaudit der Stufe 2 im Juli 2026 endete ohne Abweichungen - weder Haupt- noch Nebenabweichungen -, und das Auditteam empfahl die Erteilung des Zertifikats für den gesamten Geltungsbereich.
Wie lange ist das Zertifikat gültig?
Drei Jahre, bis zum 17. August 2029. Überwachungsaudits sind für 2027 und 2028 angesetzt, die Rezertifizierung für 2029. ISO 27001 ist ein fortlaufender Zyklus, kein einmaliger Erfolg.
War das ein kombiniertes Audit mit ISO 9001?
Ja - DEKRA hat unser integriertes Managementsystem in einem einzigen Verfahren nach ISO 9001:2015 und ISO/IEC 27001:2022 auditiert. Die ISO-9001-Seite der Geschichte beleuchten wir in einem eigenen Beitrag.
Was sich für unsere Kunden ändert
An unserer Arbeitsweise ändert sich nichts - und genau darum geht es. Das Audit hat Praktiken zertifiziert, die bereits gelebt wurden: risikobasierte Zugriffskontrolle, Lieferantenqualifizierung, Vorfallbehandlung mit funktionierendem Verbesserungskreislauf, getestete Notfallverfahren. Neu ist, was Sie überprüfen können: eine Registriernummer, eine akkreditierte Zertifizierungsstelle, ein definierter Geltungsbereich und Gültigkeitsdaten, die Sie kontrollieren können, ohne sich auf unser Wort zu verlassen.
Benötigt Ihr Einkaufs-, Security- oder Lieferantenrisiko-Prozess die Zertifikatsunterlagen, die Beschreibung des Auditumfangs oder Antworten auf einen Sicherheitsfragebogen? Kontaktieren Sie uns oder gehen Sie direkt zu unserem Bereich für Ausschreibungen und Vergabeverfahren. Das ist das Team, das aus Compliance-Nachweisen eingereichte Angebote macht.