ISO 9001 bei Kyotu Technology: Was ein Qualitätsaudit in einem Softwarehaus prüft
Kyotu Technology ist nach ISO 9001:2015 zertifiziert - und von den beiden Zertifikaten, die wir in diesem August erhalten haben, ist es das leisere. ISO 27001 bekommt die Aufmerksamkeit, „Qualitätsmanagement“ klingt nach Papierkram. Zu Unrecht: Dieses Zertifikat betrifft genau das, was Sie bei einem Softwareunternehmen tatsächlich einkaufen - wie Arbeit definiert, geplant, geliefert und gemessen wird. Im Folgenden: was ein Qualitätsaudit in einem Softwarehaus wirklich prüft, warum wir ein einziges Managementsystem für zwei Normen betreiben und wo Sie als Kunde den Unterschied spüren.
10 Min. Lesezeit
Das Wichtigste in Kürze
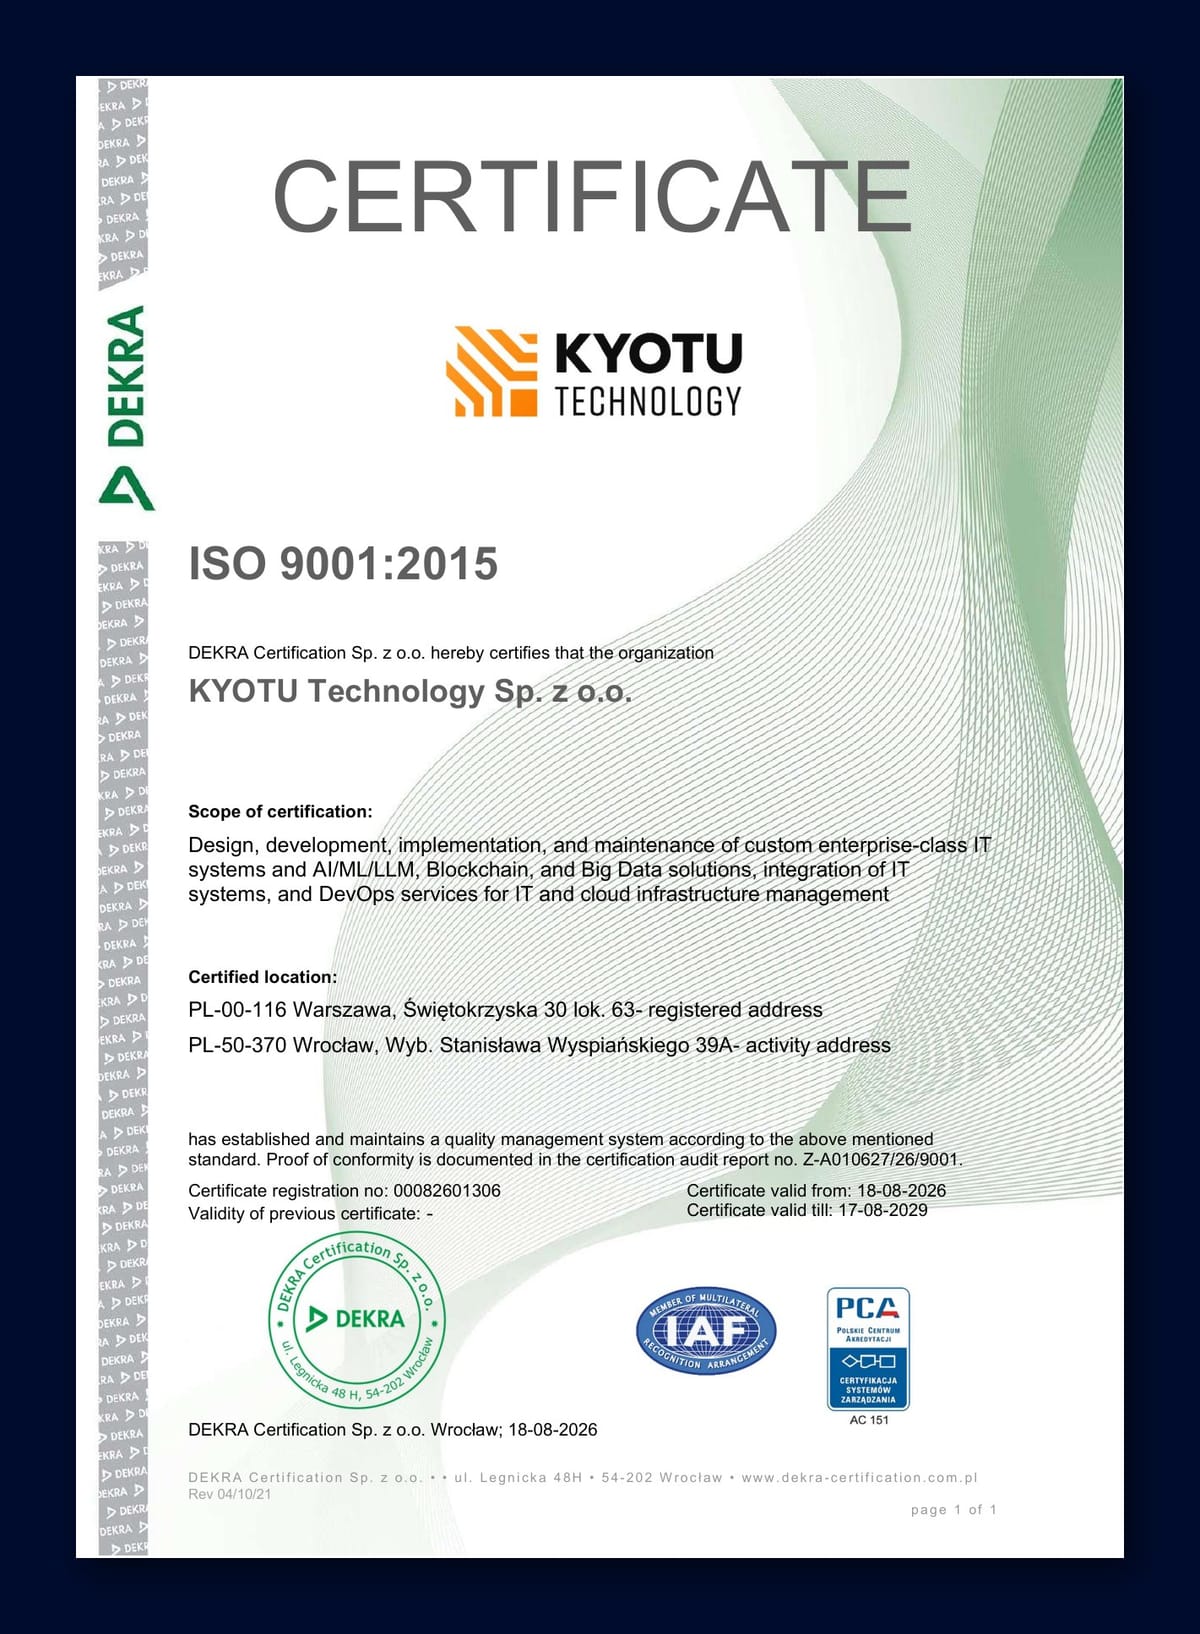
- ISO 9001:2015, Registriernummer 00082601306, ausgestellt von DEKRA Certification am 18. August 2026, gültig bis 17. August 2029 - direkt bei der Zertifizierungsstelle überprüfbar, ganz ohne Vertrauensvorschuss.
- Ein integriertes Audit hat ISO 9001:2015 und ISO/IEC 27001:2022 gemeinsam geprüft und endete für beide Normen ohne Abweichungen.
- Der zertifizierte Geltungsbereich umfasst Konzeption, Entwicklung, Implementierung und Wartung individueller IT-Systeme der Enterprise-Klasse sowie von KI/ML/LLM-, Blockchain- und Big-Data-Lösungen, die Integration von IT-Systemen und DevOps-Services für das Management von IT- und Cloud-Infrastruktur.
- Die DEKRA-Auditoren haben reale Projekte von Anfang bis Ende nachverfolgt - von der Anforderung des Kunden über Planung und Umsetzung bis dahin, wie das Ergebnis gemessen wurde und was sich danach geändert hat.
- Im Auditbericht genannte Stärken: ein Management, das mitten im operativen Geschäft arbeitet, strukturiertes Projekt- und Servicemanagement, monatliches Finanz-Monitoring, formale Lieferantenqualifizierung.
- Überwachungsaudits folgen 2027 und 2028, die Rezertifizierung 2029.
Was ist ISO 9001:2015?
ISO 9001:2015 ist die weltweit am weitesten verbreitete Managementnorm: ein zertifizierbares Regelwerk für Qualitätsmanagementsysteme (QMS). Einfach gesagt legt sie fest, wie eine Organisation erfasst, was der Kunde verlangt hat, wie sie die Arbeit plant und steuert, wer mitwirken darf, wie das Ergebnis gemessen und wie korrigiert wird, was aus dem Ruder läuft. Die Ausgabe 2015 basiert auf risikobasiertem Denken: Statt Verfahren vorzuschreiben, verlangt sie, dass Sie ermitteln, was in Ihren Prozessen schiefgehen kann, und nachweisen, dass Sie diese Risiken im Griff haben.
Und um das häufigste Missverständnis auszuräumen: ISO 9001 ist kein Gütesiegel für Softwarequalität. Kein Auditor hat unseren Code benotet. Zertifiziert wird die Maschinerie rund um den Code - Anforderungen, Planung, Lieferanten, Feedback, Verbesserung. Da Softwareprojekte weit häufiger an Anforderungen und Übergaben scheitern als an der Syntax, ist genau diese Maschinerie eine externe Prüfung wert.
Warum haben wir das gemacht - und was machen wir heute konkret besser?
Softwareprojekte scheitern selten an schlechtem Code. Sie scheitern an einer Anforderung, die niemand festgenagelt hat, an einem Leistungsumfang, der sich verschoben hat, ohne dass jemand das entschieden hätte, an einem Subunternehmer, den niemand geprüft hat, an einer Erkenntnis, die am Tag des Projektabschlusses verpufft ist. Ein Qualitätssystem ist genau dafür da, diese Fehlerquellen sichtbar zu halten - und wir wollten unseres von jemandem bewerten lassen, der dafür bezahlt wird, skeptisch zu sein.
Aufgebaut haben wir dieses System nicht 2026. 2026 ist nur das Jahr, in dem wir es von außen prüfen ließen. Die Gewohnheiten dahinter reichen bis zu den ersten Projekten des Unternehmens zurück: erst zuhören, dann programmieren; schnell entscheiden, wenn etwas hakt; flexibel bleiben, wenn sich der Umfang ändert. In unseren Werten steht ein Satz, der fast zu gut zu diesem Beitrag passt: Qualität liegt in der Verantwortung aller, nicht nur des QA-Teams. Er wurde als Beschreibung dessen geschrieben, wie wir bereits arbeiteten, nicht als Wunschvorstellung. Kaizen war von Anfang an in unserer DNA - lange bevor hier jemand „Abschnitt 10.3“ laut ausgesprochen hat.
Die Monate der ISO-Arbeit haben vor allem eines beigetragen: Übersetzung. Gewohnheiten, die in den Köpfen lebten, wurden zu definierten, messbaren Prozessen. In der Praxis heißt das:
- Eine Anforderung hat jetzt ein Leben, nicht drei. Einmal erfasst, durch die Umsetzung nachverfolgt, am Ende überprüft - statt gleichzeitig in einer E-Mail, einem Chatverlauf und im Gedächtnis einer einzelnen Person zu existieren.
- Jeden Monat sprechen die Zahlen. Projektstatus und Finanzergebnisse durchlaufen eine feste monatliche Überprüfung. So fällt ein aus dem Ruder laufendes Projekt auf, solange die Korrektur noch günstig ist - nicht erst bei der Rechnung.
- Niemand kommt durch die Hintertür ins Projekt. Subunternehmer und Lieferanten durchlaufen eine formale Qualifizierung - vertragliche Anforderungen, Vertraulichkeit und Auftragsverarbeitung, abgestuft danach, wie groß der mögliche Schaden wäre.
- Risiken tragen Namensschilder. Ein zentrales Register für Risiken und Chancen, jeder Eintrag mit Verantwortlichem und Wiedervorlagetermin, überprüft als Managementroutine - nicht erst, wenn etwas kaputtgeht.
- Retrospektiven haben Biss bekommen. Interne Audits und Managementbewertungen zwingen Erkenntnisse zurück in den Prozess - und die externen Auditoren haben bestätigt, dass beide Mechanismen tatsächlich funktionieren.
Hätten wir das alles auch ohne Zertifikat umsetzen können? Sicher. Wäre es in diesem Jahr fertig geworden? Ehrlich gesagt: nein. Ein fest gebuchter Audittermin ist eine hervorragende Deadline.
Was bedeutet das für Sie - als Kunde heute oder in Zukunft?
Die unspektakuläre, praktische Antwort: Was Sie beauftragt haben, ist schriftlich festgehalten und nachvollziehbar, der Zustand Ihres Projekts wird jeden Monat überprüft, und jeder, den wir in die Nähe Ihrer Codebasis lassen, hat vorher eine formale Prüfung durchlaufen. Entsteht ein Streitfall oder eine Frage zum Leistungsumfang - und bei langen Projekten passiert das irgendwann -, gibt es eine Dokumentation, auf die man verweisen kann, statt widersprüchlicher Erinnerungen.
Auf der Beschaffungsseite ist ISO 9001 das Arbeitspferd unter den Anforderungen: das Zertifikat, das in Ausschreibungen und beim Lieferanten-Onboarding am häufigsten als Grundvoraussetzung genannt wird - meist direkt neben ISO 27001 als K.-o.-Paar. Sie müssen uns das nicht glauben, Sie können es prüfen: Eine E-Mail an die Zertifizierungsstelle mit der Registriernummer 00082601306 genügt. Wenn Sie auf eine Ausschreibung oder ein RFP zusteuern: Unser Team für Ausschreibungen und Vergabeverfahren ist in diesen formalen Anforderungen zu Hause und stellt Ihnen die Zertifikatsunterlagen für jedes Verfahren bereit.
Auch Qualitätsfragebögen sind willkommen. Früher war das Ausfüllen eine archäologische Ausgrabung - heute ist es ein Nachschlagen.
Warum ein integriertes Audit für zwei Normen?
Weil ein Managementsystem, das man doppelt betreibt, ein schlecht betriebenes Managementsystem ist. Vom ersten Tag an haben wir ein einziges integriertes System für Qualität (ISO 9001) und Informationssicherheit (ISO 27001) aufgebaut: eine Methodik der Risikobeurteilung, eine Dokumentenstruktur, ein Verbesserungskreislauf, eine Managementbewertung. DEKRA hat es in einem integrierten Verfahren geprüft - insgesamt fünf Auditorentage, davon 1,25 für ISO 9001 und 3,75 für ISO 27001, verteilt auf drei Kalendertage in unserem Büro in Wrocław.
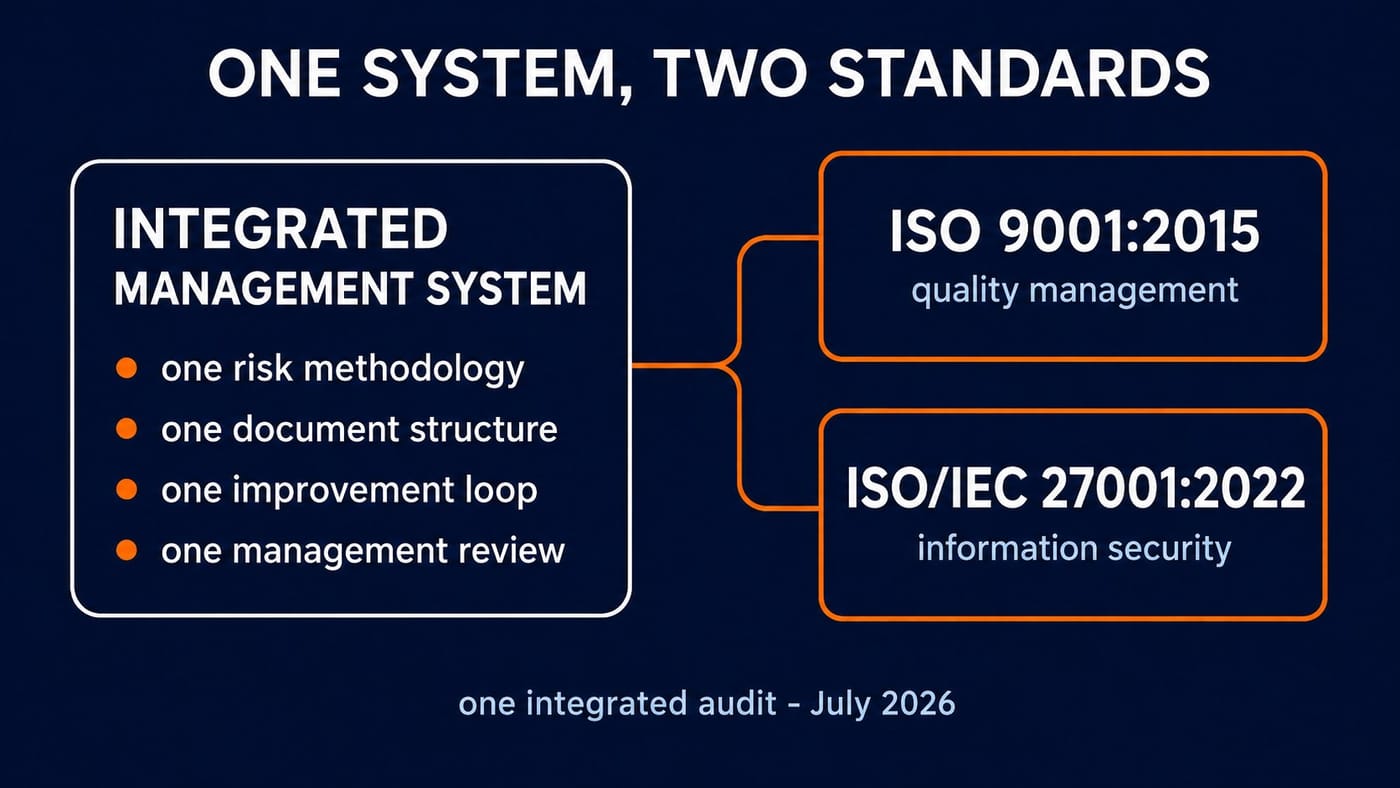
Für Kunden zahlt sich das in Kohärenz aus. Ein Change Request wird in einem Zug und von demselben System auf seine Auswirkungen auf die Lieferung und auf die Sicherheit bewertet - es gibt keine Lücke zwischen zwei Regelwerken, in der sich ein Widerspruch verstecken könnte. Die Sicherheitsseite der Geschichte, von den Mechanismen der Audits der Stufe 1 und Stufe 2 bis zum Überwachungszyklus, finden Sie im Beitrag zu ISO 27001.
Was haben die Auditoren bei Kyotu Technology geprüft?
Auf der Qualitätsseite hat das Audit die gesamte Leistungserbringung so nachvollzogen, wie ein Projekt tatsächlich verläuft: strategisches Management und Systemsteuerung, Vertrieb und Kundenanforderungen, Projektmanagement und Leistungserbringung, Softwareentwicklung, Deployment und Wartung, Personal und Kompetenzen, Subunternehmer und Lieferanten.
Zertifizierungsaudits arbeiten mit repräsentativen Stichproben - reale Projekte, reale Aufzeichnungen, reale Menschen, herausgegriffen und von der ursprünglichen Kundenanforderung bis zum gemessenen Ergebnis und allem, was sich dadurch geändert hat, nachverfolgt. Zwei Schlussfolgerungen des Berichts haben besonderes Gewicht: Das System erfüllt die anwendbaren Anforderungen und erreicht die erwarteten Ergebnisse, und unsere internen Audits und Managementbewertungen sind wirksam. Genau diese beiden Mechanismen halten ein QMS in den zwölf Monaten zwischen zwei externen Audits ehrlich.
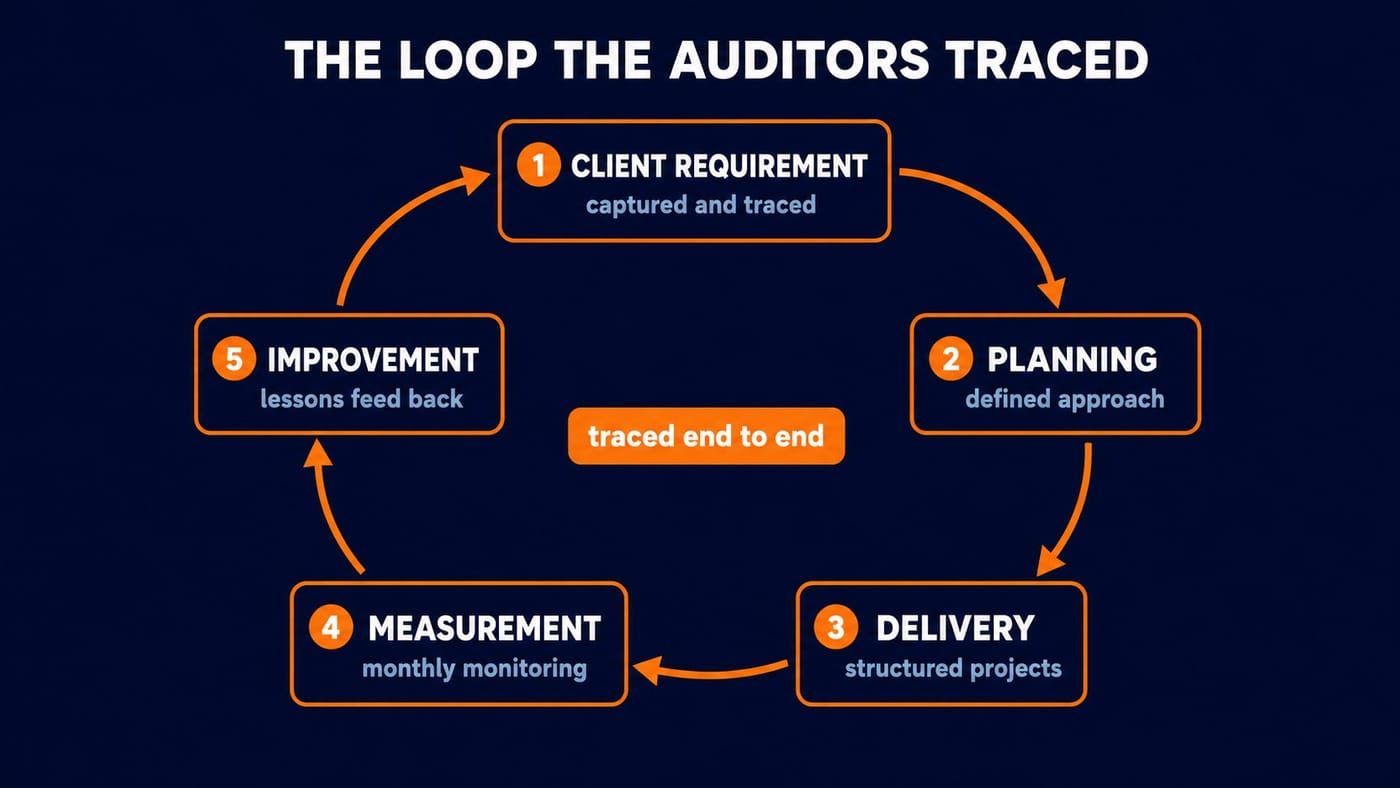
Der Bericht nennt auch Stärken, und sie lesen sich eher wie eine Beschreibung unseres Alltags als wie eine Compliance-Zusammenfassung: ein Management, das mitten im operativen Geschäft arbeitet statt darüber, ein strukturierter, unternehmensweiter Ansatz für Projekte und Services, monatlich verfolgte Geschäftsergebnisse und ein formaler Qualifizierungsprozess für jeden Dienstleister. Eine weitere Stärke hatten wir nicht erwartet: Klimakriterien bei der Lieferantenauswahl. Wir bevorzugen zum Beispiel Rechenzentren, die mit erneuerbarer Energie betrieben werden, und die aktuelle Fassung von ISO 9001 erwartet ausdrücklich, dass der Klimawandel im Kontext der Organisation berücksichtigt wird. Das Audit hat bestätigt, dass wir das tun.
Garantiert eine Zertifizierung gute Software?
Nein. Kein Code ist besser geworden, weil ein Zertifikat mit der Post kam. Was das Zertifikat garantiert, ist enger gefasst und nützlicher: Wenn etwas schiefgeht - und in echten Projekten geht immer etwas schief -, gibt es einen funktionierenden Mechanismus, der es erkennt, korrigiert und daraus lernt. Audits arbeiten mit Stichproben; sie lesen nicht jede Zeile jedes Repositorys. Unser System wurde 2026 zertifiziert, auf Fundamenten, die über Jahre gelegt wurden, und die Überwachungsaudits 2027 und 2028 sollen belegen, dass sich der Verbesserungskreislauf weiterhin dreht - und nicht nur dokumentiert ist.
ISO 9001 oder ISO 27001: Auf welches Zertifikat sollten Sie achten?
Idealerweise auf beide - sie beantworten unterschiedliche Fragen zum selben Dienstleister.
| ISO 9001:2015 | ISO/IEC 27001:2022 | |
|---|---|---|
| Was zertifiziert wird | Qualitätsmanagementsystem: Anforderungen, Leistungserbringung, Lieferanten, Verbesserung | Informationssicherheits-Managementsystem: Risiken, Maßnahmen, Vorfälle, Business Continuity |
| Die Frage, die es beantwortet | Wird das Projekt in einem gesteuerten, wiederholbaren Prozess geliefert? | Sind meine Daten, mein Code und meine Umgebungen durch ein geprüftes System geschützt? |
| Typische Rolle in der Beschaffung | Grundvoraussetzung in den meisten Ausschreibungen und beim Lieferanten-Onboarding | K.-o.-Kriterium in regulierten Branchen und bei Projekten mit sensiblen Daten |
| Passt, wenn | Sie Liefertreue und Prozessreife bewerten | Sie Sicherheitsniveau und Datenschutz bewerten |
| Bei Kyotu | Zertifikat 00082601306, gültig bis 17.08.2029 | Zertifikat 00082600610, gültig bis 17.08.2029 |
Beide Kyotu-Zertifikate stammen von derselben akkreditierten Stelle (DEKRA unter PCA), aus demselben integrierten Audit und haben denselben Geltungsbereich - die beiden Antworten sind also schon konstruktionsbedingt konsistent.
FAQ
Ist Kyotu Technology nach ISO 9001 zertifiziert?
Ja. Die Kyotu Technology Sp. z o.o. ist nach ISO 9001:2015 zertifiziert. Das Zertifikat mit der Registriernummer 00082601306 wurde am 18. August 2026 von der DEKRA Certification Sp. z o.o. ausgestellt und ist bis zum 17. August 2029 gültig.
Welchen Geltungsbereich hat die ISO-9001-Zertifizierung von Kyotu Technology?
Laut Zertifikat umfasst der Geltungsbereich Konzeption, Entwicklung, Implementierung und Wartung individueller IT-Systeme der Enterprise-Klasse sowie von KI/ML/LLM-, Blockchain- und Big-Data-Lösungen, die Integration von IT-Systemen und DevOps-Services für das Management von IT- und Cloud-Infrastruktur.
Wer hat das Zertifikat ausgestellt und wie kann ich es überprüfen?
Die DEKRA Certification Sp. z o.o. - eine Zertifizierungsstelle, die vom Polnischen Akkreditierungszentrum (PCA, Akkreditierung AC 151) akkreditiert ist und unter das IAF Multilateral Recognition Arrangement fällt. Die Registriernummer 00082601306 lässt sich bei der Zertifizierungsstelle überprüfen; das Zertifikat stellen wir in jedem formalen Vergabeverfahren zur Verfügung.
Hat das Audit Abweichungen festgestellt?
Nein. Das integrierte Zertifizierungsaudit im Juli 2026 endete ohne Abweichungen - weder Haupt- noch Nebenabweichungen - sowohl für ISO 9001:2015 als auch für ISO/IEC 27001:2022. DEKRA hat die Erteilung beider Zertifikate am 18. August 2026 genehmigt.
Bedeutet ISO 9001, dass die Software selbst zertifiziert ist?
Nein. ISO 9001 zertifiziert den Managementprozess rund um die Leistungserbringung - Anforderungen, Planung, Lieferanten, Messung, Verbesserung -, nicht den Code. Die Norm beantwortet die Frage „Ist die Lieferung gesteuert und wiederholbar?“, nicht „Ist genau diese Codebasis fehlerfrei?“.
Ist Kyotu Technology auch nach ISO 27001 zertifiziert?
Ja - beide Zertifikate stammen aus demselben integrierten Audit. Die Informationssicherheit beleuchten wir ausführlich im Beitrag zu ISO 27001.
Was sich für unsere Kunden ändert
Wenn Sie bereits mit uns gearbeitet haben, wird Sie nichts in diesem Beitrag überraschen - monatliche Reviews, Lieferantenprüfung, nachverfolgbare Anforderungen - all das gab es schon, bevor DEKRA durch die Tür kam. Genau deshalb endete das Audit ohne Beanstandung. Neu ist, dass Sie sich bei nichts davon mehr auf unser Wort verlassen müssen: Registriernummer 00082601306, Zertifizierungsstelle DEKRA mit PCA-Akkreditierung, definierter Geltungsbereich, Gültigkeitsdaten - alles von außen überprüfbar.
Sie benötigen die Zertifikatsunterlagen, die Beschreibung des Geltungsbereichs oder einen ausgefüllten Qualitätsfragebogen für eine Lieferantenbewertung? Kontaktieren Sie uns oder gehen Sie direkt zu unserem Bereich für Ausschreibungen und Vergabeverfahren - dem Team, das dafür sorgt, dass sich Zertifikate in echten Ausschreibungen auszahlen.